Alexander Malk E-Mail: alex@guerilla-coding.com
Es gibt derzeit 14 Projekte in 4 Kategorien. Das zuletzt Aktualisierte Project ist Projekt gitlab in der Kategorie C++ und es wurde am 15.11.2026 aktualisiert.Es warten z.Zt. noch ca. 1 Projekte eingefügt zu werden.
ToolDirectory Backend 🛠️
Das "ToolDirectory Backend" ist das Backend der ToolDirectory-Plattform von GuerillaCoding. Über eine REST-API nimmt es Aufträge für Netzwerk-Checks (Ping und SSL/TLS-Analyse) entgegen, verteilt sie asynchron über RabbitMQ an dedizierte Worker-Services und speichert die Ergebnisse in MongoDB.
Code zur Website: tool.directory
Ablauf 🔄
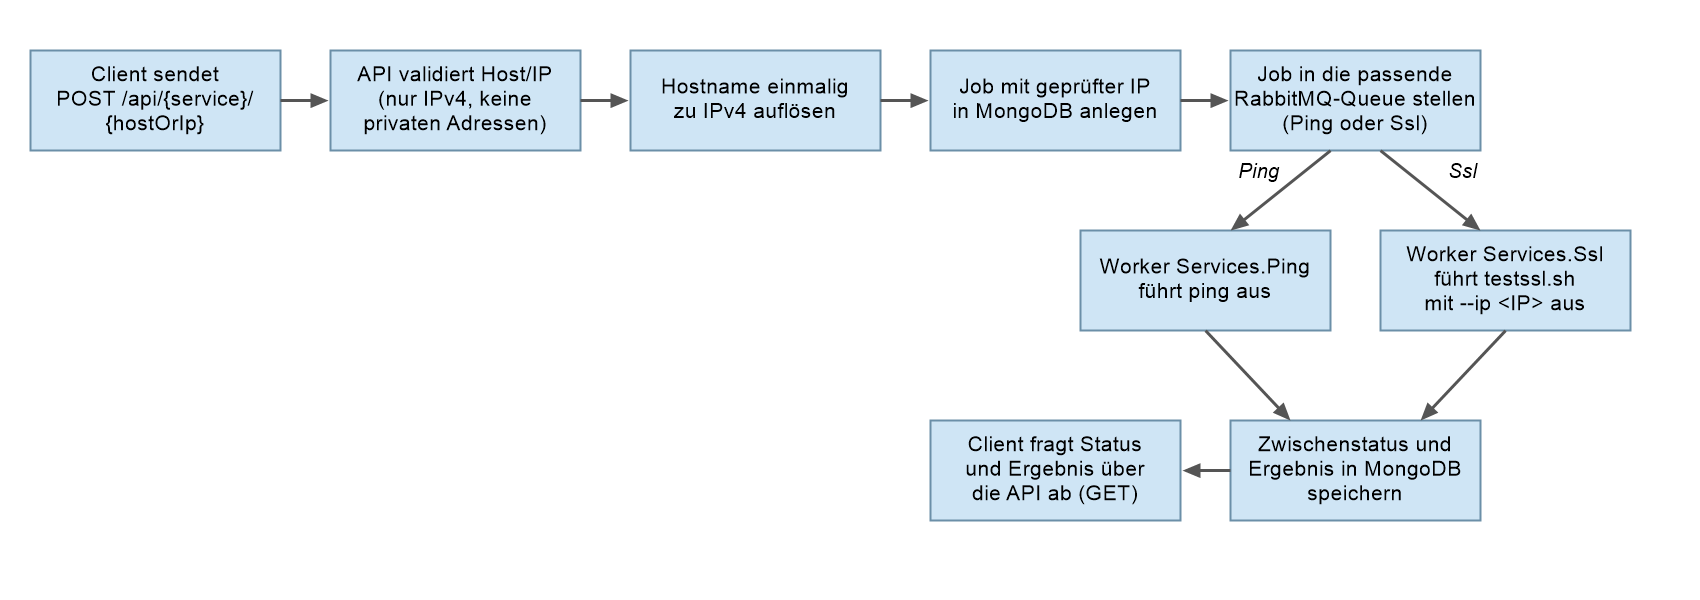
- Ein Client ruft
POST /api/{service}/{hostOrIp}auf (serviceistPingoderSsl). - Die API validiert Host bzw. IP, löst Hostnamen einmalig zu einer IPv4-Adresse auf und legt einen Job mit dieser geprüften IP in MongoDB an.
- Der Job wird über RabbitMQ an die passende Queue (
PingoderSsl) übergeben. - Der passende Worker-Service holt den Job ab, führt den Check aus und schreibt Zwischenstatus und Ergebnis in MongoDB.
- Der Client fragt Status und Ergebnis über die API ab.
Architektur 🏗️
Das Projekt ist eine .NET-Solution mit mehreren Projekten, die nach einer klassischen Schichten-Architektur getrennt sind.
| Projekt | Beschreibung |
|---|---|
| Api | ASP.NET Core Web-API. Nimmt Job-Anfragen entgegen und liefert Status und Ergebnisse zurück. |
| Logic | Geschäftslogik (Jobverwaltung, Host-/IP-Validierung). |
| Infrastructure | Datenzugriff: MongoDB-Repository für die Jobs und RabbitMQ-Repository für die Queue-Kommunikation. |
| Services.Ping | Worker-Service, der Ping-Jobs aus der Queue verarbeitet und das System-Tool ping ausführt. |
| Services.Ssl | Worker-Service, der SSL/TLS-Checks mit testssl.sh durchführt. |
Abhängigkeiten 📦
- .NET SDK 8
- MongoDB
- RabbitMQ
- Docker (optional)
- Ping-Service: Linux mit
/bin/ping(Paketiputils-ping) - SSL-Service: Linux mit
testssl.shund den OpenSSL-Legacy-Paketen ausServices.Ssl.Dockerfile
Der Server muss IPv4 unterstützen. IPv6 wird nicht verwendet.
NuGet Pakete
- MongoDB.Driver 3.13.0
- RabbitMQ.Client 6.8.1
- Swashbuckle.AspNetCore 8.1.4
- Newtonsoft.Json 13.0.3
Zielvalidierung 🛡️
Ziele (hostOrIp) werden geprüft, bevor ein Job angelegt wird.
- Nur IPv4: IPv6-Adressen werden mit
400 Bad Requestabgelehnt. Hostnamen werden nur auf ihre IPv4-Adresse (A-Record) aufgelöst. - Keine privaten oder reservierten Adressen: Abgelehnt werden z.B.
10.0.0.0/8,127.0.0.0/8,172.16.0.0/12,192.168.0.0/16sowie Multicast- und reservierte Bereiche. Das gilt auch für die aufgelöste IP eines Hostnamens. - Normalisierung: Direkt eingegebene IPs werden in die kanonische Schreibweise überführt (z.B.
010.0.0.1wird zu10.0.0.1). Geprüft und ausgeführt wird immer dieselbe Adresse. - Kein erneutes DNS im Worker: Die Worker nutzen die bei der Validierung gespeicherte IP. Der SSL-Worker ruft
testssl.shmit--ip <IP>auf und übergibt den Hostnamen nur für SNI und die Zertifikatsprüfung. Das schützt vor DNS-Rebinding.
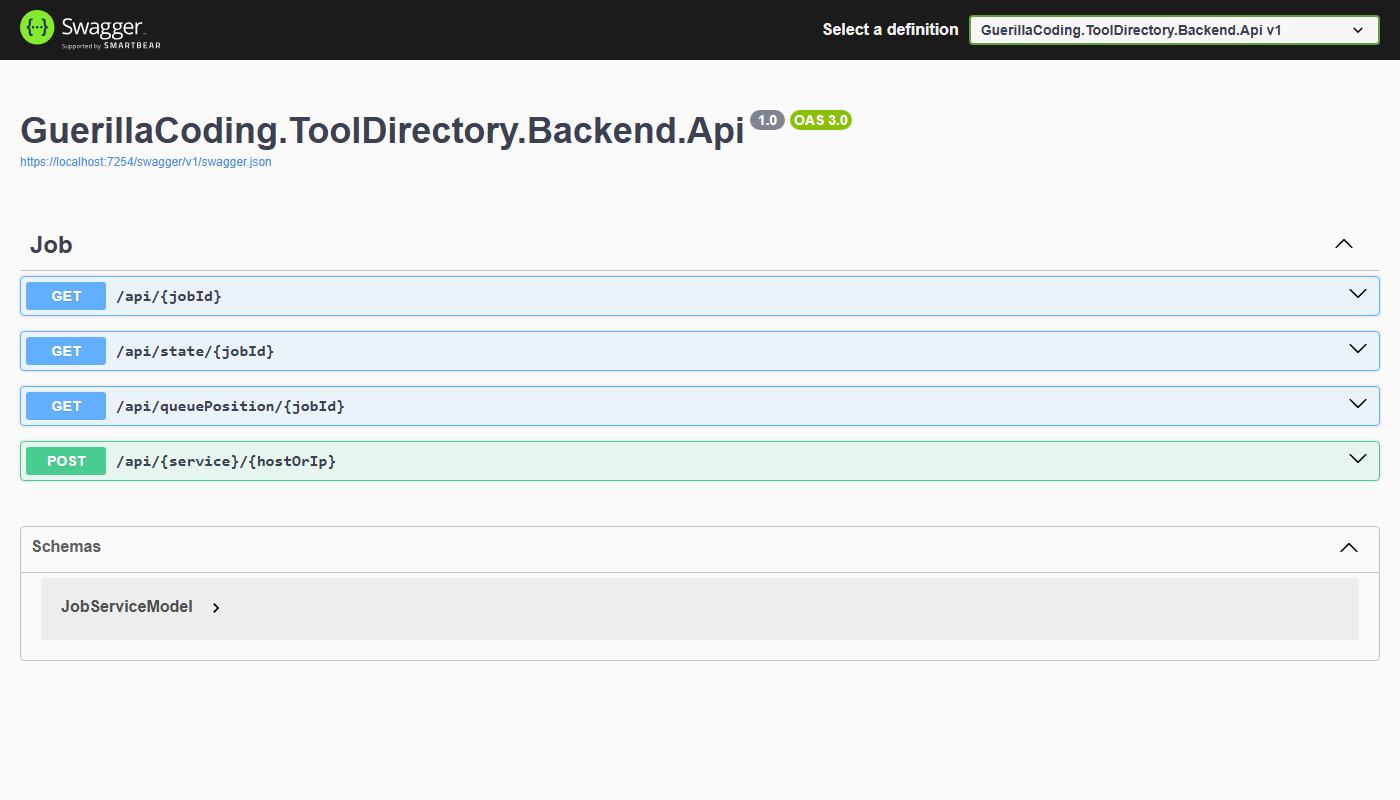
API-Endpunkte 🌐
| Methode | Route | Beschreibung |
|---|---|---|
| POST | /api// | Legt einen neuen Job an (service: Ping oder Ssl, hostOrIp: Hostname oder IPv4). Liefert die Job-ID als { "result": "<jobId>" }. Bei ungültigem oder privatem Ziel 400. |
| GET | /api/ | Liefert den vollständigen Job inklusive Ergebnis. |
| GET | /api/state/ | Liefert Jobstatus und Position in der Warteschlange. |
| GET | /api/queuePosition/ | Liefert nur die Position in der Warteschlange. |
Im Development-Modus ist die Swagger-UI unter /swagger erreichbar.
Job-Status
| Status | Beschreibung |
|---|---|
| Waiting | Der Job wartet in der Queue. |
| Open | Der Job wurde angelegt. |
| Running | Der Job wird gerade bearbeitet. |
| Success | Der Job wurde erfolgreich abgeschlossen. |
| Aborted | Der Job wurde abgebrochen. |
| Error | Beim Bearbeiten ist ein Fehler aufgetreten. |
| NotFound | Es wurde kein Job mit dieser ID gefunden. |
Config ⚙️
Die Anwendungen werden über appsettings.json bzw. appsettings.Development.json konfiguriert.
Diese Dateien sind nicht im Repository enthalten. Pro Projekt (Api, Services.Ping, Services.Ssl) liegt eine Vorlage appsettings.example.json bei, die kopiert und angepasst werden muss.
{
  "AllowedHosts": ["http://localhost:4200", "https://example.com"],
  "MongoDB": "mongodb://localhost:27017/ToolDirectory?authSource=admin",
  "RabbitMQ": {
    "HostName": "<host>",
    "Port": 5672,
    "UserName": "<user>",
    "Password": "<password>",
    "Queues": ["Ping", "Ssl"]
  }
}
| Parameter | Beschreibung |
|---|---|
| AllowedHosts | In der API die Liste der erlaubten CORS-Origins (Array oder kommagetrennter String, ohne abschließenden /). Ein * wird nicht als "alle" interpretiert. Die Origins des Frontends müssen explizit eingetragen werden. |
| MongoDB | Der Connection String inklusive Datenbankname. |
| RabbitMQ.Queues | Die Queues, die der Dienst anlegt. Die API benötigt Ping und Ssl, der Ping-Worker nur Ping und der SSL-Worker nur Ssl. |
⚠️ Die Dateien enthalten Zugangsdaten und dürfen nicht eingecheckt werden. Die Dockerfiles kopieren den gesamten Projektordner. Lokal gebaute Images enthalten deshalb die lokale appsettings*.json und dürfen nicht in eine öffentliche Registry gepusht werden.
Rate-Limiting
Die API begrenzt Anfragen pro Client-IP (Sliding Window, IPv6 pro /64-Netz).
Bei Überschreitung antwortet sie mit 429 Too Many Requests und einem Retry-After-Header.
"RateLimiting": {
  "Enabled": true,
  "CreateJob": { "PermitLimit": 10,  "WindowSeconds": 60 },
  "ReadJob":   { "PermitLimit": 120, "WindowSeconds": 60 }
}
| Parameter | Beschreibung |
|---|---|
| Enabled | Mit false wird das Rate-Limiting komplett deaktiviert. |
| CreateJob | Limit für POST /api/{service}/{hostOrIp}. |
| ReadJob | Limit für die GET-Endpunkte. |
Hinter einem Reverse-Proxy bzw. Ingress wird die Client-IP aus X-Forwarded-For gelesen. Die API sollte deshalb nur über den Proxy erreichbar sein.
Authentifizierung
Die API besitzt keine Authentifizierung. Der Schutz vor Missbrauch besteht aus Rate-Limiting, CORS-Beschränkung und der Zielvalidierung. Wird die API öffentlich betrieben, sollte sie nur hinter einem Reverse-Proxy erreichbar sein.
Lokal starten 🚀
# Solution bauen
dotnet build GuerillaCoding.ToolDirectory.Backend.sln

# API starten
dotnet run --project GuerillaCoding.ToolDirectory.Backend.Api

# Ping-Worker starten
dotnet run --project GuerillaCoding.ToolDirectory.Backend.Services.Ping

# SSL-Worker starten
dotnet run --project GuerillaCoding.ToolDirectory.Backend.Services.Ssl
Docker 🐳
Jeder Service hat ein eigenes mehrstufiges Dockerfile.
# API
docker build -t tooldirectory-backend-api -f Api.Dockerfile .

# Ping-Service
docker build -t tooldirectory-backend-services-ping -f Services.Ping.Dockerfile .

# SSL-Service
docker build -t tooldirectory-backend-services-ssl -f Services.Ssl.Dockerfile .
Der SSL-Service enthält bewusst eine alte OpenSSL-Version (openssl 1.0.1f), damit testssl.sh auch veraltete Protokolle und Cipher erkennen kann. Das Image sollte deshalb isoliert betrieben werden und keine sensiblen Daten enthalten.
CI/CD 🤖
Die GitLab-CI-Pipeline läuft nur bei Git-Tags. Sie baut die Docker-Images für API, Ping- und SSL-Service, pusht sie in die Registry und startet anschließend das jeweilige Kubernetes-Deployment neu. Für normale Commits werden keine Images gebaut.
Projektstruktur 📁
GuerillaCoding.ToolDirectory.Backend.Api/              # Web-API
GuerillaCoding.ToolDirectory.Backend.Logic/            # Business-Logik
GuerillaCoding.ToolDirectory.Backend.Infrastructure/   # MongoDB- und RabbitMQ-Zugriff
GuerillaCoding.ToolDirectory.Backend.Services.Ping/    # Ping-Worker
GuerillaCoding.ToolDirectory.Backend.Services.Ssl/     # SSL-Worker